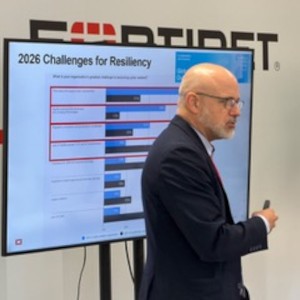
La creciente digitalización del sistema sanitario está transformando la prestación asistencial, pero también amplía los retos asociados a su protección. Este fue uno de los principales asuntos abordados en "Securizando el sector sanitario en tiempos de IA", un encuentro organizado por Fortinet que reunió a expertos del sector salud de toda España para analizar los desafíos de ciberseguridad que plantea un ecosistema cada vez más digital, conectado y apoyado en la inteligencia artificial.
La jornada contó, entre otros expertos, con la participación de Álvaro Espinosa Muñoz, coordinador de Infraestructuras Tecnológicas de Castilla-La Mancha, quien puso el foco en la necesidad de entender la ciberseguridad como una cuestión directamente relacionada con la seguridad del paciente: "La ciberseguridad sanitaria ha dejado de ser exclusivamente una cuestión tecnológica para convertirse en una cuestión de seguridad del paciente. Cuando hablamos de ciberseguridad en sanidad, hablamos de garantizar que la asistencia pueda continuar incluso cuando las cosas no salen como esperamos".
Este planteamiento cobra especial relevancia a medida que los centros sanitarios incorporan nuevos servicios, dispositivos y aplicaciones. La expansión de la electromedicina, la cirugía robótica, los portales del paciente y los sistemas conectados multiplica los activos que deben protegerse y difumina las fronteras entre los entornos tradicionales de tecnologías de la información (IT) y los sistemas operacionales (OT). El sector sanitario reúne así dos desafíos especialmente complejos: proteger grandes cantidades de información altamente sensible y garantizar la disponibilidad de activos tecnológicos críticos para la actividad asistencial.
Como explicó Agustín Valencia, Responsable de Seguridad OT y Advisor de Seguridad en Fortinet, "en sanidad confluyen los riesgos de IT y OT: tenemos grandes cantidades de datos que proteger y, al mismo tiempo, activos críticos vinculados directamente a la operativa de los centros. Por eso necesitamos un enfoque específico que abarque desde la electromedicina y la cirugía robótica hasta los sistemas que hacen posible el funcionamiento diario de un hospital".
A ello se suma un ecosistema en el que intervienen numerosos fabricantes, proveedores tecnológicos y responsables del mantenimiento de los sistemas hospitalarios. La gestión de vulnerabilidades presenta además particularidades propias: determinados equipos médicos están sujetos a procesos de certificación que dificultan su actualización, mientras que su criticidad reduce las ventanas disponibles para intervenir sobre ellos. Ante un volumen de vulnerabilidades difícil de gestionar, el reto pasa por priorizarlas de acuerdo con el riesgo y, especialmente, con el impacto que cada activo puede tener sobre los procesos asistenciales.
La inteligencia artificial incorpora una nueva dimensión a este escenario
Su aplicación al análisis de historiales, el diagnóstico por imagen o el apoyo a los especialistas ofrece oportunidades para reducir tiempos y aliviar la presión asistencial. Al mismo tiempo, exige abordar la seguridad desde nuevos ángulos, como la integridad y protección de los datos, el control de los modelos y aplicaciones o la proliferación de herramientas de IA no autorizadas. El denominado shadow AI, por ejemplo, plantea el riesgo de que se utilicen servicios externos sin suficiente visibilidad sobre cómo se custodia o procesa la información compartida.
Ante este escenario, Fortinet plantea un enfoque de seguridad integral que permita proteger de forma coordinada los entornos IT y OT, la electromedicina, los accesos remotos, los datos y las nuevas aplicaciones de IA. Entre las capacidades abordadas durante el encuentro destacan el parcheo virtual para proteger equipos médicos cuya actualización resulta compleja; el control granular de las comunicaciones y los accesos a estos dispositivos; y la gestión y priorización de vulnerabilidades según su nivel de riesgo y su impacto en los procesos asistenciales. La propuesta se extiende también a la protección de la IA, mediante capacidades para controlar el uso y movimiento de los datos y gobernar las comunicaciones con los modelos, así como a la automatización de la detección y respuesta desde el SOC.
El desafío para el sector pasa, por tanto, por hacer avanzar innovación y ciberseguridad al mismo ritmo, adoptando una visión integral que abarque desde los datos y las aplicaciones clínicas hasta la infraestructura, la electromedicina y la inteligencia artificial. Más que proteger cada activo de forma aislada, el objetivo es comprender su papel dentro de los procesos sanitarios, priorizar los riesgos según su impacto y reforzar la resiliencia y la continuidad de la actividad asistencial.